Wichtige Punkte
- Malware ist ein allgemeiner Begriff für schädliche Software, während Ransomware eine bestimmte Art von Malware ist.
- Sie unterscheiden sich hauptsächlich in ihren Zielen, Angriffsmethoden, ihrer Sichtbarkeit und dem Wiederherstellungsprozess.
- Regelmäßige Backups, System- und Software-Updates, Anti-Malware-Software und sichere Passwörter können Ihnen helfen, sich vor Malware und Ransomware zu schützen.
Was ist Malware?
Malware, kurz für schädliche Software, wird von Hackern entwickelt, um Ihren Computer zu stören oder zu beschädigen oder unbefugten Zugriff auf Ihr System zu erhalten.
Wenn Ihr Computer infiziert ist, können Cyberkriminelle den Systembetrieb stören, vertrauliche Daten wie Kontodaten stehlen, Dateien beschädigen oder andere schädliche Aktivitäten durchführen.
Häufige Arten von Malware
Malware gibt es in verschiedenen Formen, wobei jede Art einem anderen schädlichen Zweck dient. In der folgenden Tabelle können Sie die verschiedenen Arten schnell verstehen.
| Malware-Art | Hauptzweck |
| Viren | Dateien infizieren und zerstören |
| Würmer | Sich durch das Ausnutzen von Sicherheitslücken automatisch in Netzwerken verbreiten |
| Trojaner | Sich als legitime Software tarnen, um Benutzer zum Herunterladen zu bringen |
| Adware | Unerwünschte Werbung anzeigen, normalerweise in Form von Pop-ups |
| Spyware | Persönliche oder vertrauliche Informationen sammeln |
| Ransomware | Daten verschlüsseln oder sperren und eine Zahlung verlangen |
| Rootkits | Malware auf einem Gerät verstecken, um Informationen und Ressourcen zu stehlen |
| Keylogger | Tastatureingaben aufzeichnen, um vertrauliche Informationen zu erfassen |
Was ist Ransomware?
Ransomware ist eine Art von Malware, die Dateien verschlüsselt oder das System sperrt, den Zugriff darauf verhindert und ein Lösegeld für die Wiederherstellung des Zugriffs verlangt. Die Zahlung des Lösegelds garantiert jedoch keine Wiederherstellung.
Cyberkriminelle verlangen oft eine Zahlung in Kryptowährung, die nur schwer zurückzuverfolgen ist, und versprechen dafür einen Entschlüsselungsschlüssel.
Wie funktioniert Ransomware?
Ransomware funktioniert normalerweise in den folgenden Schritten:
- Infektion: Angreifer infizieren ein Gerät über schädliche Downloads, Phishing-E-Mails, Sicherheitslücken in Software oder gestohlene Zugangsdaten.
- Ausführung: Ransomware läuft im Hintergrund und verbreitet sich auf andere Laufwerke oder Dateien.
- Verschlüsselung: Sie sperrt den Zugriff auf das System oder verschlüsselt Dateien, sodass die Daten nicht mehr verwendet werden können.
- Lösegeldforderung: Auf dem Bildschirm kann eine Nachricht mit einer Lösegeldforderung erscheinen. Sie enthält Anweisungen dazu, wie Sie den Zugriff auf die betroffenen Daten wiederherstellen können.
- Wiederherstellung: Nach der Zahlung kann ein Entschlüsselungsschlüssel bereitgestellt werden, aber eine Wiederherstellung ist nicht garantiert.
Welche Arten von Ransomware gibt es?
Ransomware kann in verschiedenen Formen auftreten, darunter:
- Crypto-Ransomware: Verschlüsselt wichtige Dateien wie Dokumente, Mediendateien und Datenbanken und verlangt eine Zahlung für einen Entschlüsselungsschlüssel.
- Locker-Ransomware: Sperrt Benutzer von Geräten oder Systemen aus, ohne einzelne Dateien zu verschlüsseln.
- Scareware: Verwendet gefälschte Sicherheitswarnungen, um Benutzer dazu zu bringen, für die Entfernung nicht vorhandener Infektionen zu bezahlen.
- Leakware (Doxware): Droht damit, gestohlene Daten zu veröffentlichen, wenn das Lösegeld nicht bezahlt wird.
- Ransomware-as-a-Service (RaaS): Stellt fertige Ransomware-Tools für andere Hacker bereit.
- Doppelte Erpressung: Kombiniert die Sperrung von Dateien mit der Drohung, Daten zu veröffentlichen.

Malware vs. Ransomware: Die wichtigsten Unterschiede
Malware und Ransomware unterscheiden sich in mehreren wichtigen Punkten, darunter Umfang, Hauptziel, Angriffsmethode, Einnahmen, Verhalten und Wiederherstellung.
In der folgenden Tabelle finden Sie einen schnellen Vergleich von Ransomware und Malware.
| Wichtige Unterschiede | Malware | Ransomware |
| Umfang | Eine allgemeine Kategorie schädlicher Software | Eine bestimmte Art von Malware |
| Hauptziel | Kann Daten stehlen, Systeme beschädigen, Benutzer ausspionieren oder unbefugten Zugriff erhalten | Sperrt oder verschlüsselt hauptsächlich Dateien, um ein Lösegeld zu verlangen |
| Angriffsmethode | Verbreitet sich über verschiedene Methoden (Viren, Würmer, Trojaner usw.) | Verwendet häufig Phishing-E-Mails oder schädliche Dateien |
| Einnahmen | Durch Datendiebstahl, Betrug oder unbefugten Zugriff | Durch Lösegeldzahlungen |
| Verhalten und Sichtbarkeit | Arbeitet im Hintergrund | Ist normalerweise sichtbarer und zeigt eine Lösegeldforderung an |
| Wiederherstellung | Entfernt die Malware und repariert das betroffene System bzw. die betroffenen Dateien | Entfernt die Ransomware und stellt die betroffenen Daten aus Backups oder mit speziellen Wiederherstellungstools wieder her |
#1. Umfang
Malware ist ein allgemeiner Begriff, der viele Arten umfasst, darunter Viren, Trojaner, Würmer, Spyware, Ransomware und Adware. Ransomware ist eine Art von Malware, die sich darauf konzentriert, das System zu sperren oder Dateien zu verschlüsseln.
#2. Hauptziel
Malware kann verschiedenen schädlichen Zwecken dienen:
- Vertrauliche Daten stehlen
- Computersysteme beschädigen
- Einfach Störungen verursachen
- Benutzeraktivitäten überwachen
Ransomware zielt hauptsächlich darauf ab, Geld von Opfern zu erpressen, indem der Zugriff auf Dateien oder Systeme gesperrt wird, bis ein Lösegeld bezahlt wird.
#3. Angriffsmethode
Die Verbreitungsmethoden von Malware unterscheiden sich je nach Art. Sie verbreitet sich hauptsächlich über infizierte Dateien, Sicherheitslücken im System oder in Software, schädliche Downloads, E-Mail-Anhänge oder schädliche Websites.
Ransomware verbreitet sich hauptsächlich über Phishing-E-Mails mit schädlichen Anhängen oder Links, gestohlene RDP-Zugangsdaten und nicht geschlossene Sicherheitslücken in Software.
#4. Einnahmen
Malware dient nicht immer dazu, Geld zu verdienen. Sie kann indirekt und unauffällig durch Aktivitäten im Hintergrund Einnahmen erzielen:
- Indirekte Gewinne durch den Verkauf gestohlener Daten auf illegalen Märkten
- Kontinuierliche Einnahmen in kleinen Beträgen durch betrügerische Werbeaufrufe oder erzwungene Klicks
- Unerlaubtes Schürfen von Kryptowährungen mit der Rechenleistung des Computers
Ransomware wurde normalerweise entwickelt, um Einnahmen zu erzielen, indem von Opfern eine Zahlung verlangt wird, oft in Kryptowährung.
#5. Verhalten und Sichtbarkeit
Allgemeine Malware arbeitet oft unauffällig, behält langfristig Zugriff und versucht, sich in normale Benutzer- oder Administratoraktivitäten einzufügen, um nicht entdeckt zu werden.
Ransomware ist sichtbar und erfordert sofortige Aufmerksamkeit. Sie hinterlässt oft eine auffällige Lösegeldnachricht, ändert den Desktop-Hintergrund und sperrt den Bildschirm.
#6. Wiederherstellung
Bei der Wiederherstellung nach einem Malware-Angriff wird das System oft mit Anti-Malware-Tools überprüft, um schädliche Dateien zu löschen. Außerdem werden problematische Programme deinstalliert. Wenn Malware früh erkannt wird, können langfristige Schäden begrenzt werden.
Bei Ransomware wird häufig ein Lösegeld verlangt, um den Zugriff auf die Daten wiederherzustellen. Dies wird jedoch nicht empfohlen, da es keine Garantie für die Wiederherstellung der Daten gibt. Wenn möglich, sollten Sie Offline-Backups oder ein geprüftes Entschlüsselungstool verwenden.
Im Gegensatz zu anderen Arten von Malware sind irreversible Schäden oft bereits entstanden, wenn ein Benutzer die Lösegeldforderung erhält.
Malware vs. Ransomware: Gemeinsamkeiten
Es ist wichtig, den Unterschied zwischen Malware und Ransomware zu verstehen. Aber auch die Gemeinsamkeiten zu kennen, kann Ihnen helfen, diese Bedrohungen besser zu verhindern.
- Beide können sich über Phishing-E-Mails, schädliche Links oder infizierte Anhänge verbreiten.
- Beide können Sicherheitslücken in Betriebssystemen ausnutzen.
- Beide können mit Sicherheitsprogrammen entfernt werden.
- Beide können Daten beschädigen oder zu Datenverlust führen.
So schützen Sie sich vor Malware und Ransomware
Da Malware und Ransomware zu schwerem Datenverlust und Schäden am System führen können, ist es wichtig, sich vor diesen Bedrohungen zu schützen.
Zu den wichtigsten Maßnahmen gehören Backups von Dateien, System- und Software-Updates, Anti-Malware-Software und weitere bewährte Sicherheitsmaßnahmen.
#1. Sichern Sie wichtige Dateien regelmäßig
Malware und Ransomware können Ihre wichtigen Daten gefährden. Um Datenverlust zu verhindern, sichern Sie wichtige Dateien regelmäßig und speichern Sie mindestens eine Kopie auf einer externen Festplatte, in der Cloud oder an einem anderen separaten Ort.
Für die Datensicherung kann professionelle Backup-Software für Windows 11/10 wie MiniTool ShadowMaker hilfreich sein. Sie unterstützt die Sicherung und Wiederherstellung von Datenträgern/Partitionen/Ordnern/Dateien/Systemen und bietet erweiterte Optionen wie automatische, differentielle und inkrementelle Sicherungen.
Sie können Backups auf externen Festplatten, USB-Laufwerken, NAS, DAS und Netzwerkpfaden speichern.
MiniTool ShadowMaker TrialKlicken zum Download100%Sauber & Sicher
Befolgen Sie diese Schritte:
Schritt 1: Verbinden Sie Ihr externes Laufwerk oder USB-Laufwerk mit einem Computer.
Schritt 2: Starten Sie MiniTool ShadowMaker.
Schritt 3: Gehen Sie zu Sichern > QUELLE > Ordner und Dateien und wählen Sie die Elemente aus, die Sie sichern möchten.
Schritt 4: Klicken Sie unter Sichern auf ZIEL, um das angeschlossene Laufwerk auszuwählen.
Schritt 5: Gehen Sie zu Optionen > Zeitplaneinstellungen, aktivieren Sie diese Funktion und richten Sie einen Zeitplan ein.
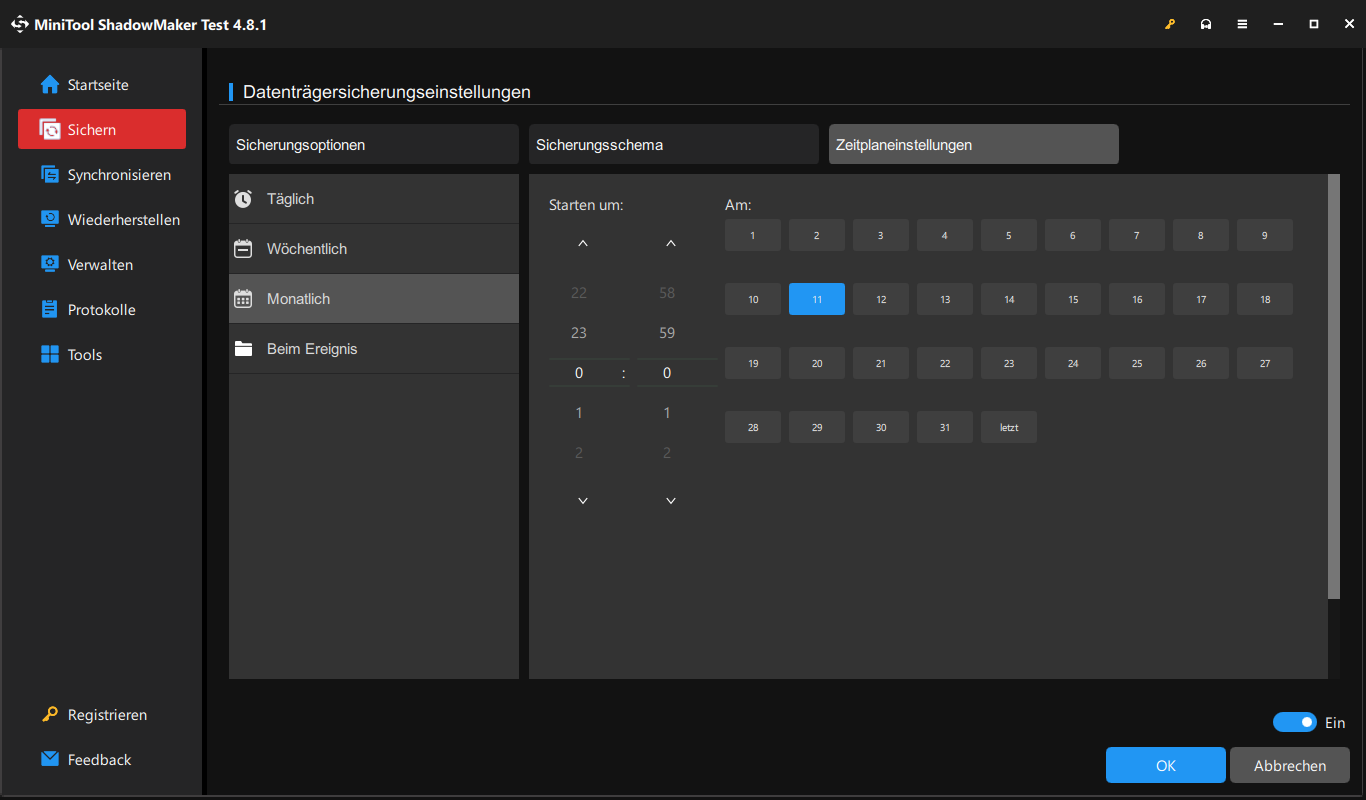
Schritt 6: Klicken Sie auf Jetzt sichern.
MiniTool ShadowMaker beginnt sofort mit der Erstellung einer vollständigen Sicherung und erstellt dann automatisch Sicherungen zu den geplanten Zeiten.
#2. Halten Sie Windows und Software auf dem neuesten Stand
Installieren Sie die neuesten Updates für Ihr System und Ihre Programme, sobald sie verfügbar sind. Updates enthalten oft Sicherheitsupdates, die Sicherheitslücken schließen und Ihren PC vor möglichen Angriffen schützen.
So aktualisieren Sie Windows 11:
Schritt 1: Gehen Sie zu Einstellungen > System > Windows Update.
Schritt 2: Klicken Sie auf Nach Updates suchen.
Schritt 3: Wenn neue Updates verfügbar sind, klicken Sie auf Herunterladen und installieren.
Schritt 4: Starten Sie Ihren PC neu, wenn Sie dazu aufgefordert werden, um die Installation abzuschließen.
So aktualisieren Sie eine App:
Schritt 1: Gehen Sie in der App zum Menü Info oder Hilfe.
Schritt 2: Klicken Sie auf Nach Updates suchen, um ein verfügbares Update herunterzuladen und zu installieren.
#3. Verwenden Sie zuverlässige Anti-Malware-Software
Zuverlässige Sicherheitssoftware kann Echtzeitschutz vor verschiedenen Bedrohungen bieten. Verwenden Sie unter Windows 11/10 die integrierte Windows-Sicherheit, um sich vor Malware und Ransomware zu schützen.
- Stellen Sie sicher, dass die Windows-Sicherheit immer aktiviert ist. Wenn dies nicht der Fall ist, öffnen Sie diese App über Suchen, klicken Sie auf Viren- & Bedrohungsschutz > Einstellungen verwalten und aktivieren Sie Echtzeitschutz.
- Halten Sie dieses Sicherheitsprogramm auf dem neuesten Stand, indem Sie unter Updates für Viren- & Bedrohungsschutz auf Nach Updates suchen klicken, um sich vor neuen Bedrohungen zu schützen.
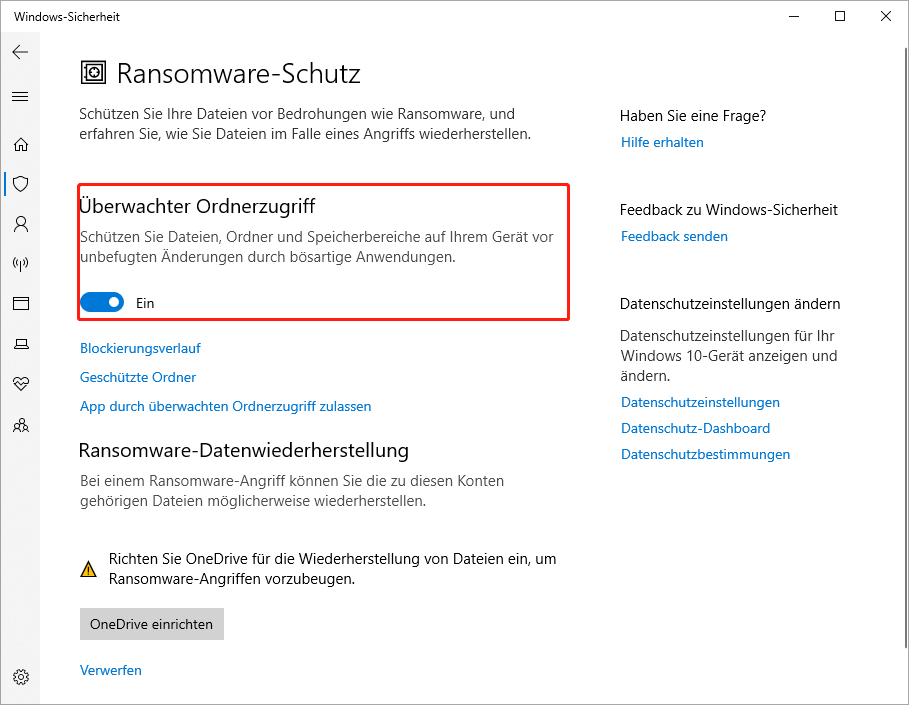
- Aktivieren Sie die Option Überwachter Ordnerzugriff, um nicht autorisierte Änderungen durch schädliche Software zu blockieren.
#4. Vermeiden Sie verdächtige Links und Downloads
Vermeiden Sie es, unerwartete E-Mail-Anhänge zu öffnen oder auf verdächtige Links zu klicken, besonders wenn sie von unbekannten Absendern stammen. Laden Sie Software nur aus vertrauenswürdigen Quellen herunter.
#5. Verwenden Sie sichere und einzigartige Passwörter
Verwenden Sie lange und sichere Passwörter mit mindestens 12 Zeichen, die Buchstaben, Zahlen und Symbole kombinieren, um Ihre Konten vor Ransomware und Malware zu schützen. Stellen Sie außerdem sicher, dass Sie für jedes Konto ein eigenes Passwort verwenden.
Wenn möglich, aktivieren Sie die Multi-Faktor-Authentifizierung (MFA), um eine zusätzliche Schutzebene hinzuzufügen.
So gelangen Malware und Ransomware auf Ihren Computer
Nachdem Sie Malware und Ransomware sowie Tipps zur Vorbeugung kennengelernt haben, ist es wichtig zu verstehen, wie sie Ihren PC infizieren.
Zu den häufigsten Infektionsmethoden gehören:
- Phishing-Links und E-Mails
- Schädliche Websites
- Gefälschte Software oder Downloads
- Nicht geschlossene Sicherheitslücken in Software
- Gestohlene oder schwache Passwörter
- Infizierte USB-Geräte
Was tun, wenn Sie Malware oder Ransomware vermuten?
Wenn Sie vermuten, dass Malware oder Ransomware Ihren Computer infiziert hat, befolgen Sie diese Schritte:
- Trennen Sie das Gerät vom Netzwerk, indem Sie WLAN ausschalten oder das Ethernet-Kabel abziehen.
- Trennen Sie externe Geräte wie externe Festplatten, USB-Laufwerke und SD-Karten.
- Schalten Sie Bluetooth aus, um die Übertragung zwischen Geräten zu blockieren.
- Führen Sie Ihre Sicherheitssoftware aus, um erkannte Bedrohungen zu entfernen. Falls nötig, wechseln Sie in den abgesicherten Modus, um diese Aufgabe durchzuführen.
- Löschen Sie das Gerät vollständig, wenn die Infektion tief im System sitzt.
- Setzen Sie alle wichtigen Kontopasswörter von einem sauberen Gerät aus zurück.
- Prüfen Sie die verfügbaren Backups, um verschlüsselte, beschädigte oder verlorene Dateien wiederherzustellen.
Häufig gestellte Fragen zu Malware vs. Ransomware
DoS/DDoS kann einen Server oder ein Netzwerk durch eine große Menge an Datenverkehr überlasten, sodass es langsamer wird oder ausfällt.
Fazit
Wenn Sie den Unterschied zwischen Ransomware und Malware verstehen, können Sie ihre wichtigsten Unterschiede und möglichen Auswirkungen auf Ihren PC erkennen. Um das Risiko zu verringern, sichern Sie Dateien regelmäßig, aktualisieren Sie Windows und Apps, verwenden Sie zuverlässige Sicherheitssoftware und sichere Passwörter.
Wenn Sie bei der Verwendung von MiniTool-Software während der Datensicherung Probleme haben, kontaktieren Sie uns unter [email protected].
ÜBER DEN AUTOR
Position: Kolumnistin
Spezialist für Informationstechnologie mit Schwerpunkt auf Datenwiederherstellung und Multimedia-Bearbeitung. Seit 2024 bei MiniTool tätig und fokussiert auf praxisnahe Lösungen sowie verständliche Anleitungen für Anwender und Unternehmen.