
Kurzantwort: Was ist HackTool/AutoKMS?
HackTool/AutoKMS ist ein von Microsoft Defender erkanntes HackTool, das zur Aktivierung nicht registrierter Microsoft-Software verwendet werden kann. Es ist nicht mit einem gewöhnlichen Windows-Systemprogramm gleichzusetzen.
Obwohl die Bezeichnung „HackTool“ nicht automatisch bedeutet, dass jede erkannte Datei ein klassischer Virus oder Trojaner ist, sollten Sie eine AutoKMS-Erkennung ernst nehmen. Microsoft weist darauf hin, dass HackTools mit Malware oder unerwünschter Software verbunden sein können.
Wenn Windows Defender AutoKMS erkennt, sollten Sie:
- die erkannte Datei bzw. Bedrohung von Windows-Sicherheit entfernen lassen,
- anschließend einen vollständigen Scan durchführen,
- kürzlich installierte verdächtige Programme deinstallieren,
- keine Crack-, Keygen- oder Aktivierungstools aus unbekannten Quellen erneut ausführen.
Was ist Hacktool Win32 Autokms?
Was ist Hacktool: Win32/Autokms? Um diese Definition zu erklären, lassen Sie uns „Hacktool“ klären. Ein Hacker-Tools sind Anwendungen, mit denen Computer und Netzwerksicherheitsmaßnahmen geknackt oder beschädigt werden. Es kann in unterschiedliche Systeme eindringen und unterschiedliche Schäden verursachen.
Hacking-Tool ist eine spezielle Risikosoftware. Im Allgemeinen ist die Risikosoftware ein Projekt, das nicht streng und böswillig ist, sondern in einer anderen Weise, um ein Risiko darzustellen.
Hacktool: Win32/Autokms kann Hacktool normalerweise auf einer verdächtigen Website finden. Autokms ist ein häufiger Erkennungsname von MalwareBytes für Hacker und zielt darauf ab, Microsoft-Produkten wie Windows und Office illegal zu verwenden.
Tatsächlich ist die Definition des Begriffs – Hacktool: Win32/Autokms umstritten. Autokms.exe ist ein Aktivierungswerkzeug, nicht das häufig bekannte Virus, sondern das Microsoft-Programm, das mit dem Microsoft-Toolpaket versendet wird.
Autokms.exe wird normalerweise als Trojaner erkannt. Im Gegensatz zur Definition eines Computervirus handelt es sich jedoch nicht um eine Reihe von Computeranweisungen oder Programmcode, die Computerfunktionen oder Daten zerstören und sich selbst reproduzieren können, sodass Aktivierungswerkzeuge nicht in diese Kategorie fallen.
Jetzt behandelt die Antivirus-Software die registrierte Maschine jedoch als Virus wie Hacktool: Win32/Autokms.
Es ist unklar, ob die Software den Computer beschädigt. Einige Antivirus-Software wie MSE, 360, AVAST usw. werden als Virus melden, aber Nod32 meldet es nur als potenziell unnötiges Programm. Daher denken viele Menschen, dass dies Viren sind.
Der Ursprung der Kontroverse über autokms.exe:
Im Allgemeinen werden Crack-Patches wie autokms.exe, PE-Dateien, Rechte, Injektionsprozesse und andere Vorgänge durchgeführt, und diese Vorgänge sind häufig sehr empfindlich – Das Virus wird häufig verwendet, daher wird es von der Sicherheitssoftware erkannt und böswillig gemeldet.
Cracking Patch ist im Wesentlichen riskant. Wenn die Person, die den Patch zur Verfügung stellt, nicht gut ist, ist es möglich, ihm eine Virus- oder Trojaner-Funktion hinzuzufügen.
Ist der Hacktool Win32 Autokms gefährlich?
Ist Hacktool: Win32/Autokms schädlich? Ja, obwohl es einige Kontroversen in seiner Gefahr gibt, kann diese Art von Hack-Tool zugegebenermaßen über verschiedene Kanäle in Ihren Computer durchdringen. Es gibt einige Fälle, in denen Sie vorstellen können. Sie können ihnen aufpassen, um eine Invasion zu vermeiden.
- Das Hacker-Tool kann als Komponente erreicht werden, die an eine Malware oder ein graues Softwarepaket gebunden ist.
- Sie können die Hacking-Tools manuell von der Sorgerechtswebsite herunterladen.
- Diese Hacking-Tools kommen in einem System ein, wenn Dateien von anderer Malware oder als Datei beim Besuch von böswilligen Websites unwissentlich von Benutzern heruntergeladen wurden.
- Als Teil seiner Routine können Sie Hacking-Tools als böswillige Linie oder Registrierungseintrag hinzufügen.
- Einige Hacker können das System durch Softwareauslastung oder Sicherheitsschwächen erreichen. Es handelt sich um ein SQL-Injektions-Toolkit, mit dem Webserver gefährdet werden.
- Einige Hacking-Tools greifen einen Computer, indem Sie eine Befehlszeile ausführen.
Kurz gesagt, autokms.exe ist ein illegales Tool von Drittanbietern. Es kann mit dem Remote-Host verbunden werden und dann böswillige Programme oder Zugriffssysteme für Grant Hacker herunterladen.
Wie können Sie angesichts seiner kontroversen Natur feststellen, ob sich der Hacktool: Win32/Autokms auf unserem Computer befindet? Es gibt einige Angriffssignale wie folgt:
- Wenn Sie sich einer instabilen Internetverbindung unterziehen, die Sie häufig zur Wiederverbindung zwingt, können Sie bezweifeln, ob die Malware die Leistung beeinflusst.
- Der Computer hat sich erheblich verlangsamt. Virusangriffe werden Ihren Computer verlangsamen und sogar plötzlich heruntergefahren.
- Ohne Ihre Autorität erscheint auf Ihrem Computer eine unerwünschte Installation der falschen Software.
- Übermäßiger Gebrauch von RAM ohne Grund bleibt Ihren Betrieb zurück.
- Ihre grundlegenden Dateien können verloren gehen oder gestohlen werden, insbesondere Ihre wichtigsten Systemdateien.

Wie entfernen Sie Hacktool Win32 AutoKMS?
Es wird allgemein anerkannt, dass Hacktool Win32-AutoKMS immer noch das Potenzial von Virenangriffen hat. Daher empfehlen wir nicht, dass Sie einige dritte Programme mit unbekannten Quellen verwenden. Wenn Sie die Hacktool Win32 AutoKMS-Warnmeldung von Windows Defender finden, müssen Sie zweimal überlegen, bevor Sie sie ausführen.
Um Hacktool: Win32/AutoKMS zu löschen, können Sie Operationen auf folgende Weise ausführen.
Teil 1: Verdächtige Programme deinstallieren
Möglicherweise haben Sie einige Programme von Drittanbietern auf Ihrem Computer für Cracking-Patches heruntergeladen und installiert, die Möglichkeiten für die Virusimplantation bieten. Deinstallieren Sie bitte Ihre aktuelle Installation von einer seltsamen Website.
Schritt 1: Öffnen Sie das Dialogfeld Ausführen, indem Sie Win+ R-Tasten drücken und geben appwiz.cpl ein.
Schritt 2: In Programmen und Funktionen sehen Sie alle Programme und finden das Download-Programm von verdächtiger Website.
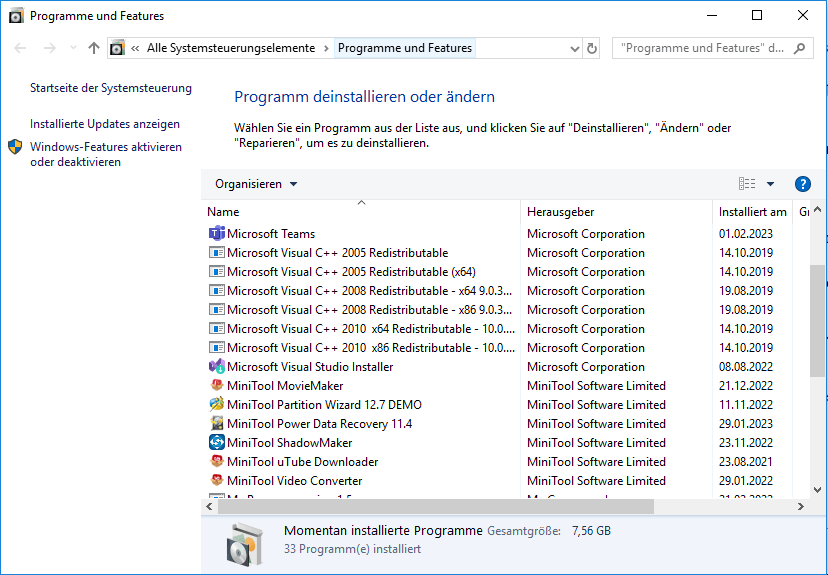
Schritt 3: Wenn Sie es finden, klicken Sie bitte mit der rechten Maustaste und wählen Sie im Dropdown-Menü Deinstallieren.
Teil 2: Rogue-Prozesse beenden
Nachdem der Computer das Programm deinstalliert, wird der Softwareprozess gestoppt, aber Sie können nicht feststellen, dass die Virusdatei nicht in andere Rogue-Prozesse einschleicht oder einige seltsame Programme unabsichtlich installiert.
Überprüfen Sie Ihren Task-Manager und achten Sie auf diese Prozesse, die mit hohem RAM und CPU konsumiert werden.
Schritt 1: Durch Drücken der Strg + Shift + ESC-Taste auf der Tastatur, um den Task-Manager zu öffnen, und dann auf die Registerkarte Prozesse übertragen.
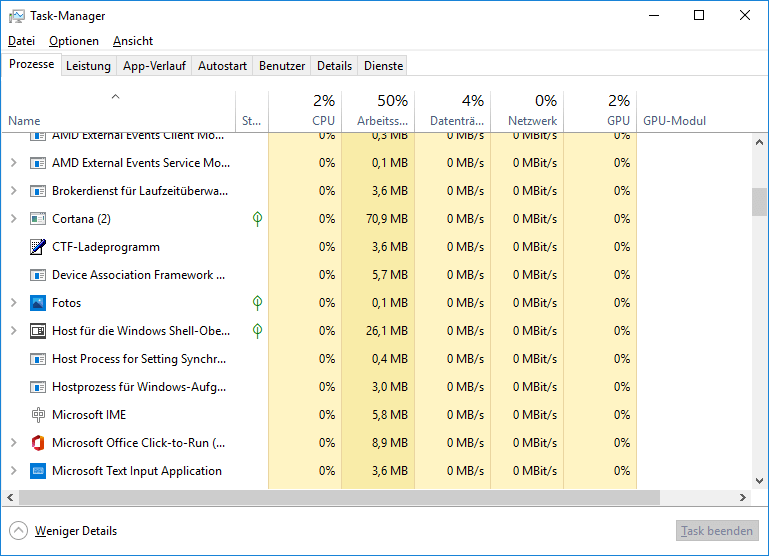
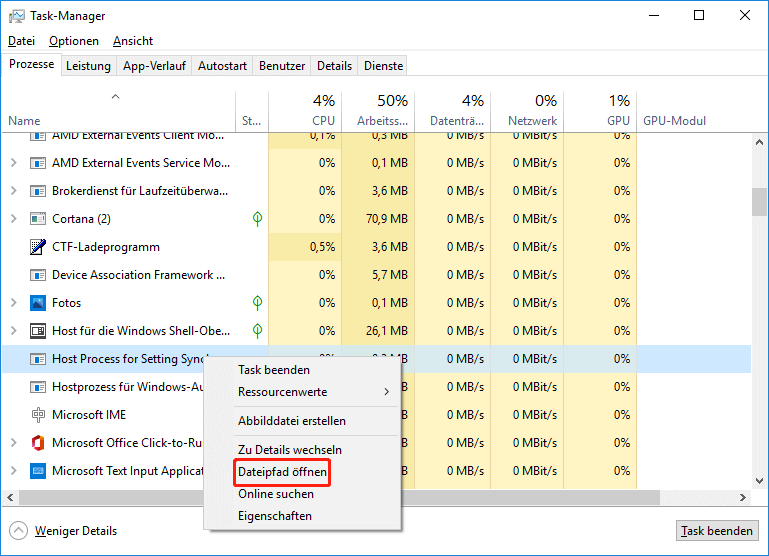
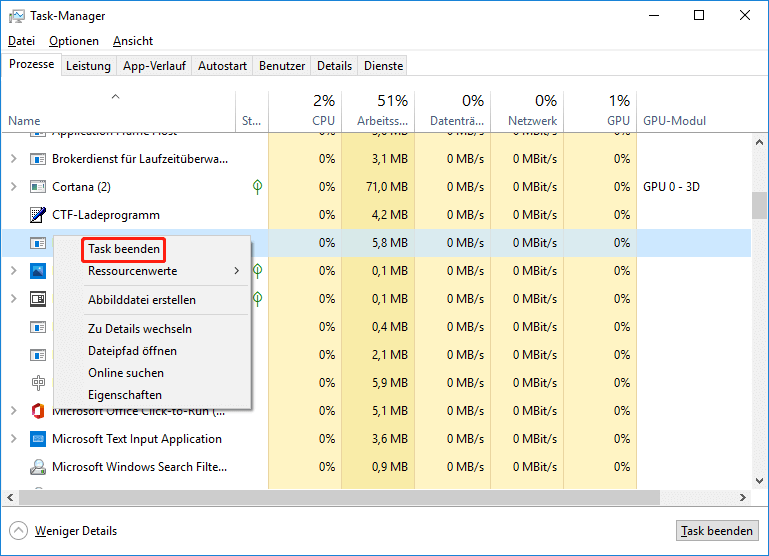
Schritt 2: Beachten Sie die Prozesse, die zu viel CPU und Speicher konsumieren, und klicken Sie mit der rechten Maustaste auf den Prozess und wählen Sie Dateipfad öffnen.
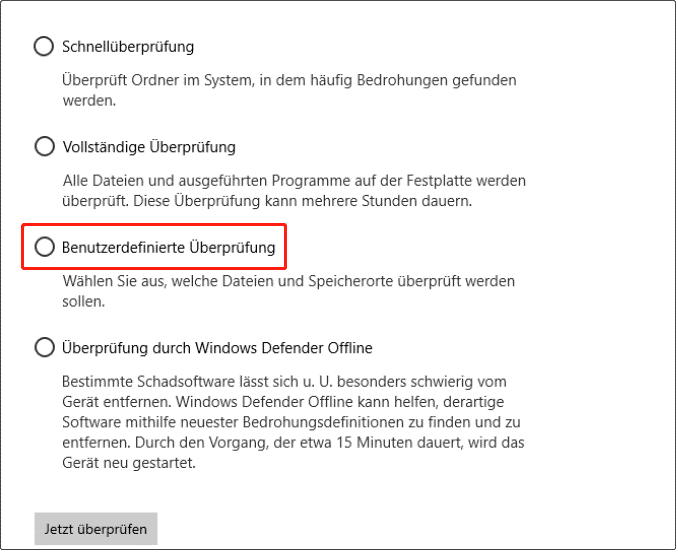
Wenn Sie Fehler haben, sollten Sie Ihre Dateiposition besser öffnen und Windows sicher verwenden, um eine benutzerdefinierte Überprüfung auszuführen. Sie können auf diesen bestimmten Schritt verweisen: Windows Defender Scan ausführen (Vollständig/Schnell/Benutzerdefiniert/Offline).
Schritt 3: Wenn das Scanning-Ergebnis Ihnen sagt, dass es sich bei dem Prozess um eine böswillige Software handelt, löschen Sie bitte Ihre Datei, kehren Sie bitte zum Task-Manager zurück, und klicken Sie mit der rechten Maustaste auf den Rogue-Prozess und klicken Sie auf Task beenden.
Teil 3: Den abgesicherten Modus eingehen
Bevor Sie mit dem nächsten Schritt beginnen, ist es am besten, in den Sicherheitsmodus einzusteigen. Es kann begrenzte Dateien und Treiber verwenden, um Windows in einem einfachen Zustand zu starten und Ihnen zu verhindern, dass Malware von anderen Programmen ausgeht.
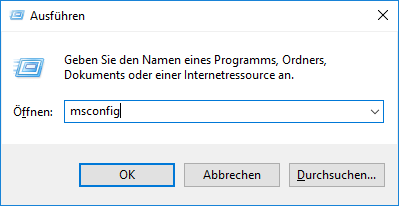
Schritt 1: Verwenden Sie die Windows + R-Taste zusammen und geben Sie msconfig ein.
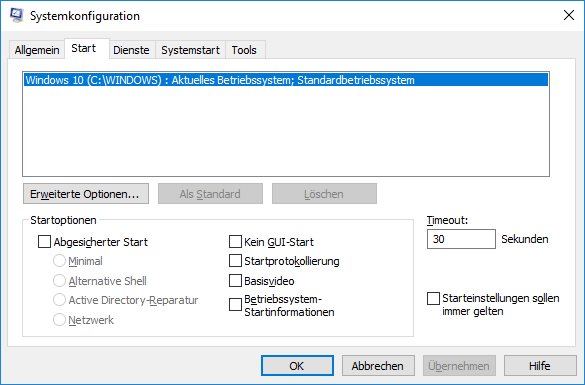
Schritt 2: Übertragen Sie auf die Registerkarte Start und überprüfen Sie dann die Option Abgesicherter Start unter der Startoptionen. Klicken Sie dann auf Übernehmen und OK, um Ihre Wahl zu speichern.
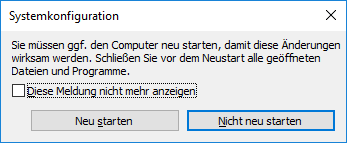
Schritt 3: Anschließend können Sie Neu starten auswählen, um in den abgesicherten Modus zu gelangen, wenn eine Systemkonfigurationsmeldung angezeigt wird.
Wenn Sie einen anderen Weg benötigen, um den Sicherheitsmodus einzugeben, können Sie sich auf diese beiden Artikel beziehen:
- 7 Wege: Wie starte/boote ich Windows 11 im abgesicherten Modus?
- So starten Sie Windows 10 im abgesicherten Modus (Beim Starten)
Hinweis: Wenn Sie alle diese Schritte beenden, erinnern Sie sich, den abgesicherten Modus zu beenden.
Teil 4: Übrige Dateien entfernen
Wenn verbleibende Dateien im System sind, überprüfen Sie sie.
Stellen Sie zunächst sicher, dass alle Ihre versteckten Dateien auf dem Computer angezeigt werden.
Schritt 1: Geben Sie Ordneroptionen im Suchfeld ein und öffnen Sie Explorer-Optionen.
Schritt 2: Übertragen Sie auf die Registerkarte Ansicht und stellen Sie sicher, dass die Optionen Ausgeblendete Dateien, Ordner oder Laufwerke anzeigen aktiviert sind. Klicken Sie auf Übernehmen und OK, um Ihre Änderungen zu speichern.
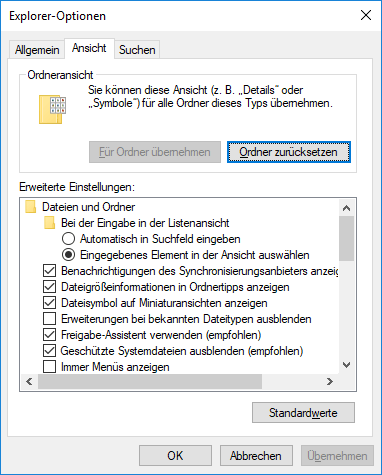
Schritt 3: Erinnern Sie sich an den Ort, an dem Sie das verdächtige Programm des Drittanbieters installiert haben, und entscheiden Sie sich im Datei-Explorer, um die zugehörigen Dateien zu löschen.
Wenn Sie verdächtige Dateien im System finden, löschen Sie die Datei nicht beiläufig. Es wird empfohlen, das Virus über Windows Sicherheit oder anderen zuverlässigen Antiviren von Drittanbietern zu scannen.
Teil 5: Register bereinigen
Der letzte Teil zum Entfernen von Hacktool: Win32/AutoKMS besteht darin, die Registrierung Ihres Computers von den Hack-Tool-Elementen zu bereinigen.
Tipp: Bevor Sie diese Arbeit ausfüllen, wird empfohlen, die Registrierung zu sichern, um sie wiederherzustellen, wenn schwerwiegende Fehler auftreten.
Schritt 1: Öffnen Sie das Dialogfeld Ausführen und geben Sie regedit ein, um einzugeben.
Schritt 2: Klicken Sie in der Menüleiste auf die Option Bearbeiten und wählen Sie dann Suchen….
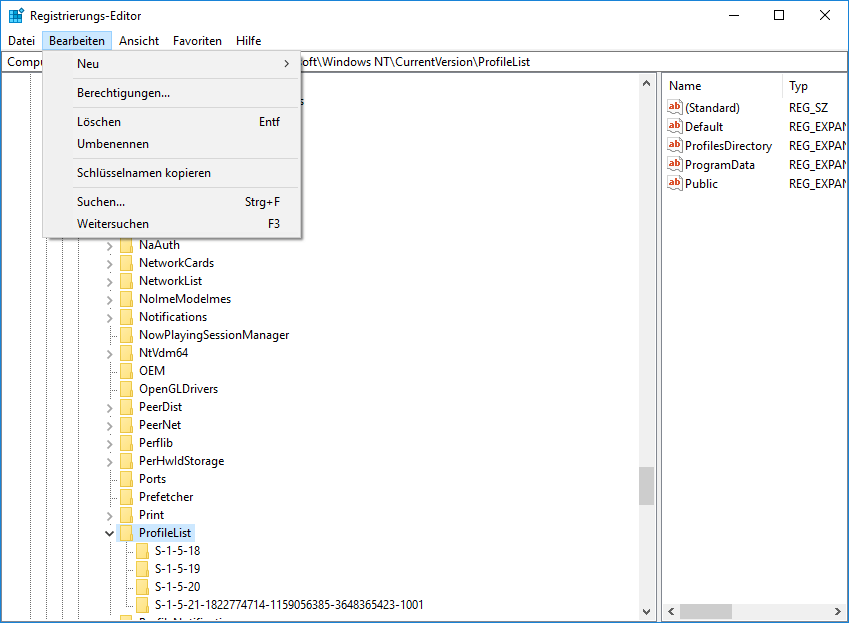
Schritt 3: Dann können Sie Hacktool oder den Software-Namen in das Feld Suchen eingeben, klicken Sie auf Weitersuchen.
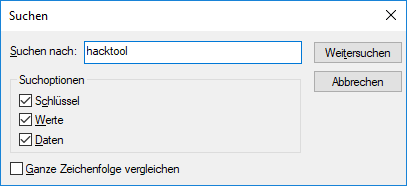
Wenn die Registrierung gefunden werden, klicken Sie bitte mit der rechten Maustaste und wählen Sie Löschen. Wenn jemand bleibt, wiederholen Sie den Schritt, bis es keine andere Registrierung mit Hackern gibt.
Sicherung Daten mit MiniTool ShadowMaker
Nachdem Sie von Hacktool: Win32/AutoKMS erfahren haben, können Sie seine Gefahren über einige Signale erkennen. Aber reicht das aus, um für Sicherheit auf Ihre Windows-Firewall zurückzugreifen?
Wie einige Fälle in den letzten Jahren berichteten, werden viele Benutzer die Risikowarnmeldung zum Herunterladen und Installieren einiger Programme mit unbekannten Quellen für eine kostenlose Raubkopien ignorieren. Es kann ein großes Risiko für Ihren Computer bringen- Datenverlust, Systemverschwendung und sogar Absturz.
Wenn Sie eine seltsame Website besuchen, werden Sie mehr oder weniger Risiken tragen. Auf diese Weise benötigen Sie einen Weg – Sichern – um Ihre Daten und kostenlose und professionelle Sicherungssoftware zu schützen – MiniTool ShadowMaker-wird Ihr guter Assistent. Sie können es für Synchronisieren, Festplattenklon, Remote-Backup usw. verwenden.
Um dieses Programm zu genießen, können Sie auf die Schaltfläche unten klicken, um es herunterzuladen und zu installieren und eine kostenlose Testversion von 30-Tagen bereitzustellen.
MiniTool ShadowMaker TrialKlicken zum Download100%Sauber & Sicher
Schritt 1: Öffnen Sie das Programm, klicken Sie auf Testversion beibehalten und wenden Sie sich dann auf die Registerkarte Sichern, um Ihre Sicherungsquelle und Ihr Ziel auszuwählen.
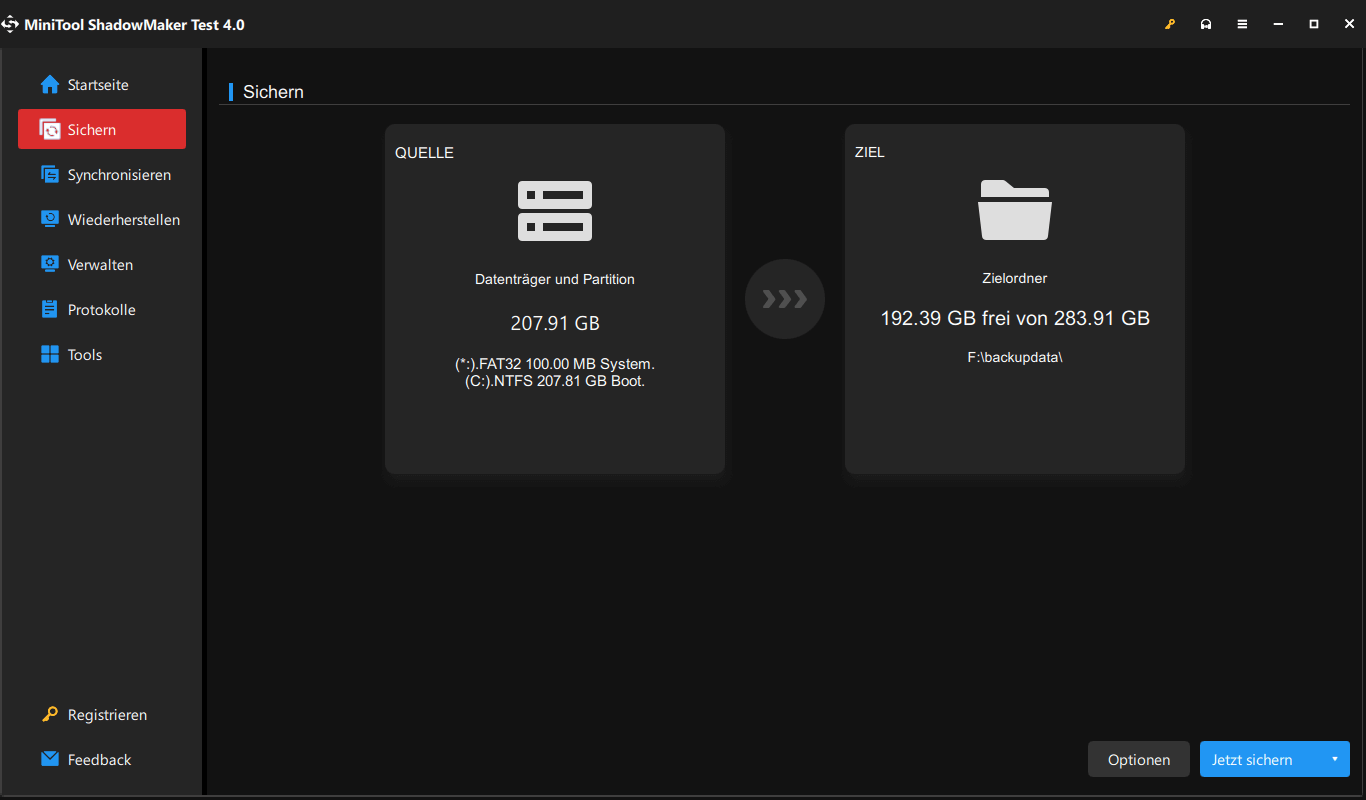
Schritt 2: Klicken Sie sofort auf Jetzt sichern und Später sichern, um die Bestellung auszuführen. Sie sehen die Aufgabe auf der Registerkarte Verwalten.
Häufig gestellte Fragen zu HackTool/AutoKMS
Fazit
HackTool/AutoKMS ist ein von Microsoft Defender erkanntes HackTool, das zur Aktivierung nicht registrierter Microsoft-Software verwendet werden kann. Es sollte nicht mit einem normalen Windows-Programm verwechselt werden.
AutoKMS ist nicht automatisch mit jedem klassischen Virus oder Trojaner gleichzusetzen. Trotzdem besteht ein erhebliches Sicherheitsrisiko, insbesondere wenn das Tool aus einer unbekannten Quelle stammt, da HackTools mit Malware oder unerwünschter Software verbunden sein können.
Wenn Windows Defender AutoKMS erkennt, sollten Sie die Bedrohung entfernen, anschließend einen vollständigen Scan durchführen und verdächtige Programme deinstallieren. Wenn die Erkennung wiederholt auftritt, sind weitere Sicherheitsprüfungen erforderlich.
Regelmäßige Backups wichtiger Dateien können außerdem helfen, Datenverlust bei späteren Malware- oder Systemproblemen zu vermeiden.
ÜBER DEN AUTOR

Position: Kolumnistin
Spezialist für Informationstechnologie mit Schwerpunkt auf Datenwiederherstellung und Multimedia-Bearbeitung. Seit 2024 bei MiniTool tätig und fokussiert auf praxisnahe Lösungen sowie verständliche Anleitungen für Anwender und Unternehmen.